Argentina avanzó en la incorporación de nuevos controles de seguridad para los equipos de telecomunicaciones utilizados por el Estado nacional, en una decisión que también tiene implicancias geopolíticas por la creciente disputa tecnológica entre Estados Unidos y China.
La medida quedó formalizada mediante la Disposición 7/2026, publicada este viernes en el Boletín Oficial. La normativa, firmada por el director ejecutivo del Centro Nacional de Ciberseguridad (CNC), Walter Fabián Agüero, establece requisitos técnicos para los proveedores de equipamiento destinado a infraestructuras críticas de telecomunicaciones.
El esquema adopta como referencia la certificación SCS 9001, desarrollada por la Telecommunications Industry Association (TIA) de Estados Unidos, que establece controles sobre la seguridad de toda la cadena de suministro tecnológico.
Aunque la disposición no menciona expresamente a empresas por su nacionalidad, el nuevo mecanismo podría convertirse en una barrera para fabricantes chinos como Huawei y ZTE, que enfrentan restricciones en el mercado estadounidense.
Qué cambia con la nueva regulación
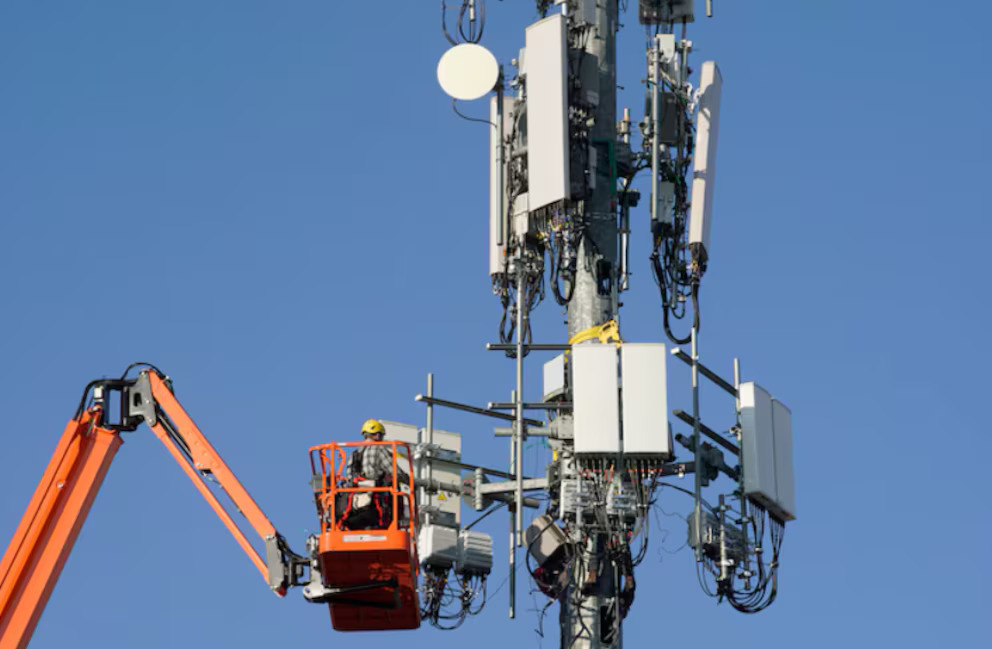
La disposición establece que los organismos del Sector Público Nacional deberán incorporar controles específicos al momento de comprar, contratar, instalar u operar equipamiento destinado a infraestructuras críticas de telecomunicaciones.
Las exigencias alcanzan tanto a los proveedores como a los componentes tecnológicos utilizados y a los mecanismos de actualización y soporte de los sistemas.
El objetivo es garantizar la trazabilidad y seguridad de los equipos durante todo su ciclo de vida: desde el diseño y la fabricación hasta la distribución, instalación, mantenimiento y eventual retiro.
Entre los riesgos que busca prevenir la normativa figuran la utilización de componentes no autorizados, productos falsificados, modificaciones de software, vulnerabilidades en las actualizaciones y posibles accesos remotos no deseados.
También contempla herramientas para identificar los componentes de software y firmware que integran cada dispositivo, mediante un inventario conocido como SBOM, que permite detectar rápidamente qué equipos pueden resultar afectados ante una vulnerabilidad.
La regulación tendrá un período de implementación de 90 días, durante el cual el CNC deberá identificar las infraestructuras críticas y clasificar los equipos según su nivel de riesgo.
El posible impacto sobre Huawei y ZTE
Uno de los aspectos más relevantes de la decisión es la adopción de un estándar estadounidense que podría dificultar la participación de determinados fabricantes chinos en futuras contrataciones.
La certificación SCS 9001 evalúa los procedimientos de seguridad de las empresas proveedoras, incluyendo el origen de los componentes, la gestión de riesgos, el control de sus propios proveedores y los mecanismos para corregir vulnerabilidades.
La Telecommunications Industry Association tiene restricciones para admitir a compañías incluidas en determinadas listas del Gobierno estadounidense. Entre ellas se encuentran Huawei y ZTE.
De esta manera, aunque la disposición argentina no establece una prohibición directa por país de origen, la aplicación de estos requisitos podría limitar las posibilidades de participación de esas empresas en proyectos vinculados con infraestructura crítica.
El Enacom deberá evaluar si extiende los controles al sector privado
La nueva disposición no impone, por el momento, obligaciones generales a las empresas privadas que operan en el mercado de telecomunicaciones.
Sin embargo, el artículo 9 establece que el Ente Nacional de Comunicaciones (Enacom) deberá analizar la posibilidad de incorporar estos requisitos a los procesos de homologación de equipos y a las obligaciones de los prestadores de servicios de tecnologías de la información y las comunicaciones.
Esta posibilidad abre un escenario de mayor alcance, ya que una eventual extensión podría repercutir sobre los fabricantes, importadores y operadores que comercializan o utilizan equipamiento tecnológico en el país.
La decisión final dependerá de futuras disposiciones del organismo regulador. Por ahora, la exigencia alcanza al Estado nacional y sus empresas, además de los proveedores que deban cumplir las condiciones establecidas en las contrataciones públicas.
Una decisión en medio de la disputa tecnológica entre Estados Unidos y China
La adopción del estándar se produce en un contexto de creciente tensión internacional por el control de las redes de telecomunicaciones y las infraestructuras digitales estratégicas.
Estados Unidos sostiene que determinados proveedores tecnológicos chinos representan riesgos para la seguridad de sus redes y de la información que circula por ellas. Huawei y otras compañías rechazaron históricamente esas acusaciones.
En ese escenario, distintos gobiernos comenzaron a incorporar requisitos de certificación, auditorías y controles sobre el origen de los componentes tecnológicos para limitar los riesgos asociados a sus proveedores.
La decisión argentina incorpora criterios utilizados por Washington y abre interrogantes sobre el futuro de la participación de empresas chinas en el mercado local de telecomunicaciones.
El alcance definitivo de la medida dependerá de cómo se implementen los controles para las compras estatales y, especialmente, de si el Enacom decide trasladar las exigencias al conjunto del sector privado.